Jak sprawdziliśmy telefon Android pod kątem malware i exploitów
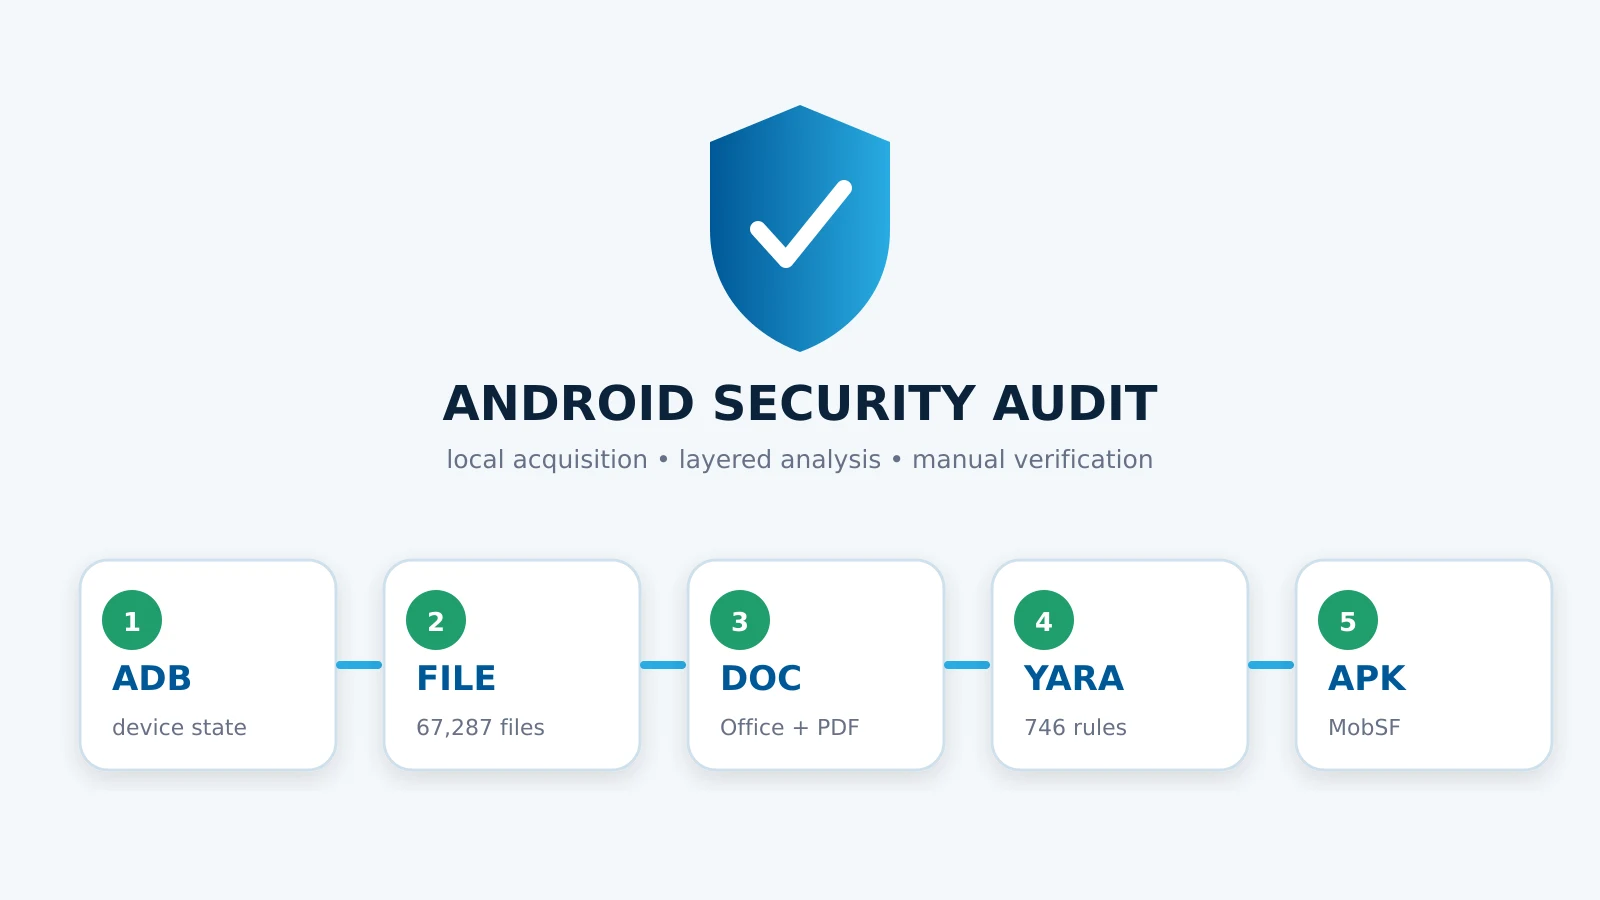
Na badanym telefonie z Androidem 16 nie znaleźliśmy potwierdzonego malware ani aktywnego exploita. Audyt wykazał jeden zaszyfrowany PDF, którego antywirus nie mógł zbadać, metadane GPS w 206 zdjęciach oraz aplikację APK z szerokimi uprawnieniami i dużą powierzchnią ataku.
Co sprawdziliśmy
Było to lokalne, odczytowe badanie telefonu HONOR podłączonego do stacji roboczej Ubuntu przez Android Debug Bridge. Telefon działał na Androidzie 16 z poprawkami bezpieczeństwa z 1 września 2026 roku.
Przed analizą plików sprawdziliśmy podstawowy stan zabezpieczeń urządzenia:
- bootloader był zablokowany;
- Android Verified Boot raportował stan
green; - pamięć korzystała z szyfrowania plikowego;
- system był produkcyjną kompilacją
user, a nie kompilacją debugową; - nie znaleźliśmy nieoczekiwanego administratora urządzenia ani usługi ułatwień dostępu;
- aplikacje użytkownika widoczne przez ADB pochodziły z Google Play;
- dostępne było około 5 GB RAM i 360 GB pamięci masowej.
Te kontrole nie dowodzą, że przejęcie telefonu było niemożliwe. Zmniejszają jednak prawdopodobieństwo trwałej modyfikacji systemu i uzasadniają przejście do analizy plików.
Pozyskanie danych i ograniczenia
Skopiowaliśmy pamięć współdzieloną dostępną przez ADB. Pominęliśmy zmienne pliki cache aplikacji, których Android nie udostępniał w sposób stabilny. Izolacja aplikacji blokowała dostęp do prywatnych baz danych, danych logowania, kluczy sprzętowych i części profilu Parallel Space.
Kopia zawierała 67 287 plików i zajmowała około 48 GB. Obejmowała 183 pliki PDF, 20 dokumentów Office lub OpenDocument, 11 678 plików JPEG, jeden APK i ponad 44 tysiące fragmentów cache .exo.
To ważne ograniczenie: kopia ADB dostarcza użytecznych dowodów, ale nie jest fizycznym obrazem pamięci telefonu. Czysty wynik dotyczy wyłącznie danych, które mogliśmy odczytać.
Typy plików i metadane
Najpierw porównaliśmy rozszerzenia z rzeczywistymi typami MIME za pomocą file. Narzędzie sprawdziło wszystkie 67 287 plików i wskazało 807 pozornych anomalii.
Ręczna weryfikacja wykazała, że nie były to ukryte pliki wykonywalne:
- 717 plików
.jpgbyło obrazami PNG; - 18 plików
.webpbyło zasobami aplikacji opartymi na ZIP; - 43 fragmenty
.exobyły elementami cache multimediów błędnie rozpoznanymi jako pliki DOS; - trzy pliki bez rozszerzenia pochodziły z cache YouTube Music i zawierały dane multimedialne o wysokiej entropii;
- cztery pliki
.kvai.kvbnależały do konfiguracji reklamowej Mintegral/MBridge w grach.
Wszystkie 50 obiektów wyglądających jak pliki wykonywalne sprawdziliśmy ponownie przez YARA. Żaden nie pasował do reguły malware.
ExifTool odczytał metadane z 14 845 obsługiwanych plików. Nie znalazł podejrzanego generatora dokumentów ani niemożliwych dat z przyszłości, ale wykrył 206 zdjęć z zapisanymi współrzędnymi GPS. Było to najważniejsze znalezisko dotyczące prywatności. Przed publicznym udostępnieniem zdjęć warto usuwać lokalizację z ich kopii.
Dokumenty Office i PDF
oleid i olevba zbadały 20 dokumentów Office, RTF i OpenDocument. Nie znalazły makr VBA lub XLM, automatycznego uruchamiania, podejrzanych poleceń ani relacji do zewnętrznych szablonów.
Analiza PDF miała trzy warstwy:
- ClamAV przeskanował całą kopię i zgłosił jedno trafienie
Heuristics.Encrypted.PDF. - PDFiD wybrał dokumenty zawierające aktywne elementy PDF, między innymi
/OpenAction,/AA,/Launch,/JS, formularze lub strumienie JBIG2. - peepdf przeanalizował 29 unikalnych plików podwyższonego ryzyka po usunięciu duplikatów według SHA-256.
Wynik ClamAV nie oznaczał wykrycia malware. Dokument był zaszyfrowany, dlatego jego treści nie dało się sprawdzić bez hasła. W widocznej strukturze nie było JavaScriptu, akcji uruchamiającej, osadzonego pliku, multimediów ani formularza XFA.
PDFiD wskazał dwie identyczne kopie formularza bankowego z /Launch. Ręczna analiza obiektu wykazała błędnie zapisany lokalny odnośnik Windows zakończony domeną rf.gov.pl, a nie program wykonywalny. Taka ścieżka nie może uruchomić się na Androidzie.
Dwie kopie skanowanej książki zawierały po 228 strumieni JBIG2. peepdf skojarzył filtr ze starą klasą podatności JBIG2, ale nie znalazł sygnatury exploita ani podatnego JavaScriptu. qpdf potwierdził poprawną strukturę, a YARA nie wykazała dopasowania. Sama obecność filtra kompresji nie dowodzi wykorzystania podatności.
Wynik YARA
Użyliśmy 746 zgodnych reguł z publicznego zestawu Neo23x0 signature-base. Dwie reguły wymagały nowszej składni YARA i zostały udokumentowane jako pominięte.
Główny skan objął 222 pliki mogące przenosić aktywną zawartość, w tym APK, PDF, Office, JavaScript, HTML, SVG i archiwa. Drugi skan objął 50 anomalii, które file uznał za wykonywalne.
Oba skany zakończyły się bez dopasowań. To istotny argument przeciw znanym rodzinom malware, ale nie wyklucza nowej próbki, dla której nie powstała jeszcze reguła.
Analiza APK przez MobSF
Kopia zawierała jeden instalowany ręcznie APK DJI Fly 1.17.1. Przeanalizowaliśmy go lokalnie przez Mobile Security Framework, bez instalowania i uruchamiania aplikacji.
MobSF przyznał wynik bezpieczeństwa 32/100. Nie wykrył złośliwej domeny i potwierdził podpis aplikacji, ale wskazał:
- szeroki dostęp do lokalizacji, kamery, mikrofonu, pamięci, nakładek i instalowania pakietów;
- 24 eksportowane komponenty Androida;
- dopuszczony ruch nieszyfrowany dla części konfiguracji;
- odwołania do infrastruktury DJI, Tencent, ByteDance, Amap i innych usług w Chinach oraz Hongkongu;
- jeden tracker lokalizacyjny AutoNavi/Amap;
- użycie CBC, SHA-1, MD5 i generatorów losowych wymagających przeglądu programisty.
Wyniki statyczne nie dowodzą złośliwego działania. Pokazują, że aplikacja ma dużą powierzchnię ataku i wymaga ścisłej kontroli uprawnień. Możliwość instalowania pakietów należy wyłączyć, chyba że wymaga jej udokumentowany proces aktualizacji DJI. Dostęp do kamery, mikrofonu i lokalizacji powinien działać tylko podczas korzystania z aplikacji.
Co oznacza wynik
Zebrane dowody nie wskazują na znaną infekcję. Verified Boot był nienaruszony, dokumenty nie zawierały aktywnego wzorca malware, obiekty wyglądające jak wykonywalne okazały się cache lub danymi aplikacji, YARA nie znalazła dopasowań, a MobSF wykazał ryzyko, lecz nie potwierdził złośliwego ładunku.
Wniosek jest celowo wąski: 5 listopada 2026 roku nie znaleźliśmy potwierdzonego malware w dostępnym stanie urządzenia i skopiowanych plikach. Nie badaliśmy chronionej pamięci aplikacji, firmware modemu, sekretów sprzętowych ani zaszyfrowanego ruchu sieciowego. Zaawansowany spyware może również całkowicie unikać pamięci współdzielonej.
Przy podejrzeniu ataku ukierunkowanego należy zabezpieczyć urządzenie, nie wykonywać resetu fabrycznego, zebrać telemetrię sieciową i aplikacyjną oraz skorzystać z pomocy specjalisty mobile forensics. Nasz proces reagowania na trwałe malware pokazuje, dlaczego zabezpieczenie dowodów poprzedza czyszczenie. Zasady izolacji i logowania opisujemy także w poradniku hardeningu homelaba.
Powtarzalność i źródła
W badaniu użyliśmy ADB, file, ExifTool, ClamAV, oletools, PDFiD, peepdf 6.0.3, YARA 4.1.3, Neo23x0 signature-base, qpdf i MobSF 4.6.5. Pełne raporty pozostały lokalne, ponieważ zawierały prywatne nazwy plików, metadane dokumentów i lokalizacje.
Źródła autorytatywne:
- dokumentacja Android Verified Boot
- biuletyny bezpieczeństwa Androida
- dokumentacja ClamAV
- dokumentacja YARA
- dokumentacja MobSF
Autor, weryfikacja i ujawnienie
Studium przypadku przygotował i zweryfikował technicznie zespół inżynierii bezpieczeństwa PCEUROPA 5 listopada 2026 roku. Zespół buduje i audytuje systemy Linux, cloud, web oraz automatyzacje; publiczne projekty są dostępne na profilu PCEUROPA w GitHub.
Analizę wykonano na prywatnym urządzeniu za zgodą właściciela. Żaden prywatny plik, współrzędna GPS, hasło, identyfikator urządzenia ani raport nie trafił do publicznego skanera. Artykuł ma charakter edukacyjny i nie gwarantuje braku nieznanych zagrożeń lub ataków sprzętowych. Dane kontaktowe i informacje o firmie znajdują się na stronie O firmie.